02.10.2026 на запрошення кафедри телекомунікацій, медійних та інтелектуальних технологій Хмельницького національного університету кандидат технічних наук, доцент кафедри інфокомунікаційної інженерії імені В. В. Поповського Харківського національного університету радіоелектроніки Артем Аркадійович АКУЛИНІЧЕВ провів чергову гостьову відкриту лекцію. Її слухали здобувачі першого курсу другого (магістерського) рівня вищої освіти групи ЕСМКм-26-1, які навчаються за освітньо-професійною програмою «Електронні системи та мережі комунікацій» спеціальності G5 «Електроніка, електронні комунікації, приладобудування та радіотехніка». Тематика лекції зацікавила й бакалаврів, так як до аудиторії слухачів долучилися здобувачі груп ЕСМК-25-1 та ЕСМК-26-1, які виявили бажання послухати фахівця-практика.
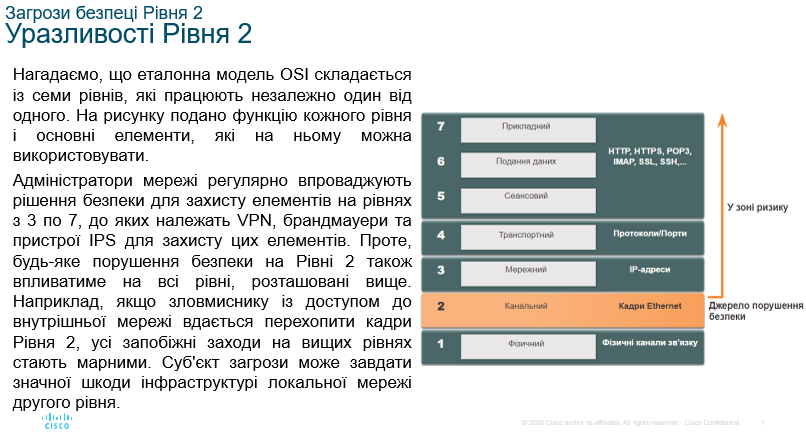
Лектор розглянув загрози передаванню даних у прив’язці до рівнів моделі OSI та показав, як протидіяти їм засобами самого мережевого обладнання. Першу частину лекції він присвятив канальному (2-му) рівню, який часто залишається найслабшою ланкою захисту і у випадку якщо зловмисник перехоплює кадри цього рівня, заходи безпеки на вищих рівнях втрачають сенс. Лектор пояснив, чому цей рівень особливо вразливий. Локальні мережі традиційно перебували під контролем однієї організації, тому пристроям усередині них довіряли за замовчуванням. Поширення практики BYOD (Bring Your Own Device), коли співробітники під’єднують до мережі власні пристрої, і поява складніших атак зробили таку довіру небезпечною.
Здобувачі ознайомилися з основними категоріями атак на комутатори. Серед них переповнення таблиці MAC-адрес (Media Access Control, керування доступом до середовища), атаки на віртуальні локальні мережі VLAN (Virtual Local Area Network), виснаження і підроблення DHCP (Dynamic Host Configuration Protocol, протокол динамічного налаштування вузлів), отруєння кешу протоколу ARP (Address Resolution Protocol, протокол визначення адрес), підміна MAC- та IP-адрес (Internet Protocol) і маніпуляції з протоколом остовного дерева STP (Spanning Tree Protocol). Для кожної категорії лектор навів механізми, які дають змогу контролювати доступ до мережі передачі даних, а саме захист портів (Port Security), відстеження DHCP (DHCP Snooping), динамічну перевірку ARP (DAI) та захист від підміни IP-адрес (IP Source Guard). Окремо він наголосив, що ці механізми ефективні лише тоді, коли обладнанням керують через захищені протоколи, а службовий трафік передають в окремих VLAN. До таких протоколів належать SSH (Secure Shell, протокол захищеного віддаленого доступу), SCP (Secure Copy Protocol, протокол захищеного копіювання файлів), SFTP (SSH File Transfer Protocol, протокол передавання файлів через SSH) і TLS (Transport Layer Security, протокол захисту транспортного рівня).
Друга частина лекції стосувалася фільтрації мережевого трафіку на маршрутизаторах за допомогою списків керування доступом (ACL). Лектор пояснив різницю між вхідними і вихідними ACL коли вхідний список відкидає пакети ще до пошуку маршруту і тому заощаджує ресурси маршрутизатора, а вихідний фільтрує пакети після маршрутизації незалежно від інтерфейсу, на який вони надійшли. Він також звернув увагу на те, що ACL не фільтрують пакети, які генерує сам маршрутизатор, і цю особливість треба враховувати під час проєктування політики безпеки.
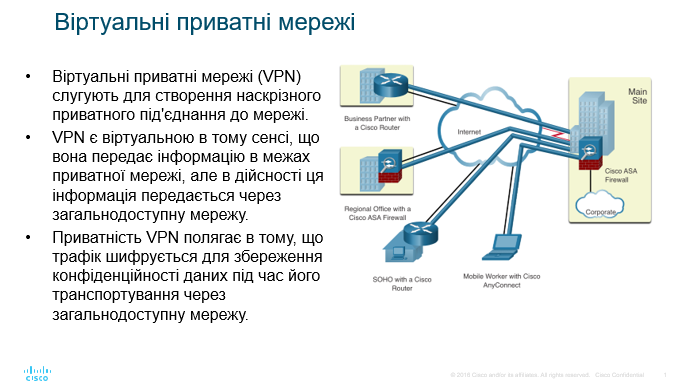
Наостанок він розглянув побудову віртуальних приватних мереж (VPN), які створюють наскрізне з’єднання через загальнодоступну мережу та шифрують трафік, щоб зберегти конфіденційність даних під час транспортування.
Здобувачі групи ЕСМКм-26-1 у першому семестрі вивчають обов’язковий освітній компонент ОФП.01 «Завадостійкість та інформаційна безпека інфокомунікацій», і матеріал лекції органічно доповнив його зміст. Класифікація атак на канальному рівні продовжує тему моделей загроз і мережевих атак в частині перехоплення, атак «людина посередині» (MitM, Man-in-the-Middle) і атак на відмову в обслуговуванні (DoS, Denial of Service). Фільтрація трафіку за допомогою ACL поглиблює питання автентифікації, ідентифікації та керування доступом, а побудова VPN наочно ілюструє транспортний рівень захисту на основі IPsec (Internet Protocol Security, набір протоколів захисту IP-трафіку) і TLS, який здобувачі розглядають у стеку безпеки 5G. Приклади налаштування обладнання знадобляться здобувачам на практичному занятті «Заходи щодо інформаційного захисту локальної робочої телекомунікаційної станції», а в другому семестрі під час вивчення освітнього компонента ОФП.06 «Апаратно-програмне забезпечення інформаційно-комунікаційних систем та мереж» і підготовки кваліфікаційної роботи.
Лекція сприяла формуванню загальних компетентностей ЗК02, ЗК03 і ЗК06, фахових компетентностей ФК02 і ФК04 та досягненню програмного результату навчання ПРН10 Освітньо-професійної програми G5 «Електронні системи та мережі комунікацій».
Гостьові лекції фахівців-практиків стали регулярною складовою підготовки за ОПП «Електронні системи та мережі комунікацій». У травні 2026 року Артем АКУЛИНІЧЕВ уже виступав перед магістрами групи ЕСМКм-25-1 з лекцією «Маршрутизація в IP-мережах: від принципів до механізмів пересилання пакетів».
Такий формат відповідає Критерію 6 «Людські ресурси» критеріїв оцінювання якості освітніх програм Національного агентства із забезпечення якості вищої освіти в частині залучення професіоналів-практиків до аудиторних занять, пов’язує теоретичну підготовку здобувачів з вимогами галузі та розвиває міжуніверситетську співпрацю кафедри з Харківським національним університетом радіоелектроніки.
Куратор ОПП G5 «Електронні системи та мережі комунікацій», д.т.н., професор Юлій БОЙКО
 Ukrainian